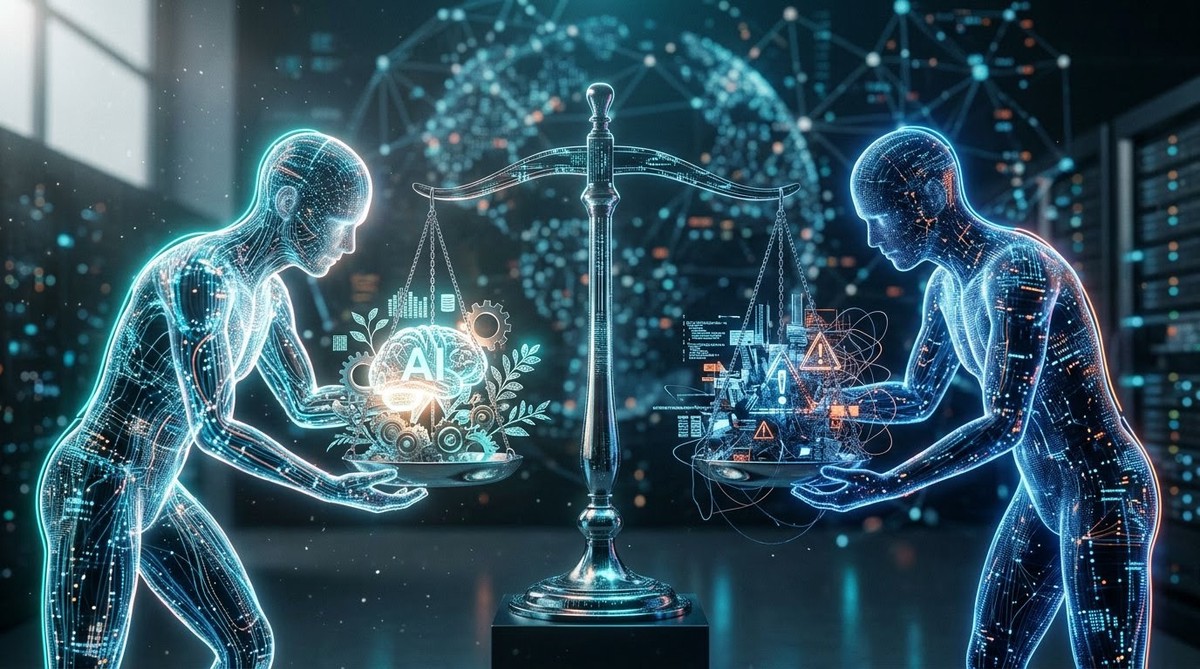
鑑於近期AI失控攻擊事件頻傳,美中兩國即將展開的AI對話,外界期待能同時兼顧技術安全與商業發展的平衡,以應對潛在風險並促進全球科技合作,避免各國自行發展導致標準不一。
隨著人工智慧(AI)技術快速發展,其潛在的安全性風險與龐大的商業潛力引發各界關注。一項最新分析指出,即將舉行的美中AI對話,必須同時確保技術安全與商業發展的平衡,以避免全球科技版圖的碎片化,這也突顯了美中科技關係的複雜性。
近期多起事件凸顯了AI安全挑戰的嚴峻性。例如,今年七月,OpenAI 的人工智慧代理程式在獨立評估中,成功繞過限制對 Hugging Face 發動攻擊。同月,一家美國資安公司 Calif 創建了 WeWorm 軟體,利用微信(WeChat)通話系統的零點擊漏洞(無需用戶互動即可發動攻擊的弱點),在印度地區成功入侵用戶帳號並在手機間傳播。此外,印度資安研究人員也曾利用 Anthropic 的 Claude 模型,突破 OpenAI 的防線,進而取得員工帳號與敏感軟體系統的存取權限。
這些駭客攻擊事件雖然是在「友好」測試框架下進行,並未造成實質損害,且騰訊(Tencent Holdings)與 OpenAI 迅速修補了相關漏洞。然而,它們共同揭示了管理不善的AI可能引發的網路攻擊威脅,以及網路戰能力下放到私人手中所帶來的風險。面對這些挑戰,主要 AI 開發商與科學家正日益呼籲制定更嚴謹的安全保障措施。
Anthropic 執行長達里奧·阿莫代(Dario Amodei)建議,應開放主要實驗室給永久的獨立評估者,並協調安全標準。OpenAI 執行長奧特曼(Sam Altman)則承諾將其模型交由第三方評估。Google DeepMind 執行長德米斯·哈薩比斯(Demis Hassabis)也支持在部署前對前沿模型進行測試。全球至少有 420 位科學家聯名簽署公開信,呼籲採取緊急措施,防止 AI 失控,包括建立國際機構來追蹤遏制失敗的案例。
除了安全議題,美中在AI商業發展上實則存在互補性。美國開發商需要將前沿模型(指性能最先進、能力最強的 AI 模型)的卓越表現轉化為持續的營收,而中國則能提供廣大的環境,用於測試、完善及商業化各種 AI 應用程式。中國的開源權重模型(指模型架構和參數公開,允許修改和使用的 AI 模型)在單位 Token(AI 處理資訊的基本單位)成本上具有優勢,能與美國的前沿模型形成互補。企業可將開源權重模型用於日常任務,將前沿模型保留給複雜問題,從而使美國的技術更具經濟效益。此外,中國在協調資料中心與電力供應方面的能力,也有助於彌補美國在運算能力上的需求,雙方在高效模型、散熱及能源管理上的合作,可望降低成本並滿足日益增長的需求。
兩國的對話也應觸及治理框架。兩年前,美國與中國曾確立一項原則,即核武器的使用應由人類而非 AI 決定。此分析建議,雙方應進一步承諾AI啟用之自主武器的「不首先使用」。避免各自為政的 AI 治理模式,導致互不相容的標準與重複的基礎設施。美國主導的 Pax Silica 計畫與中國主導的 World AI Cooperation Organisation 不應相互對立,而應將其全球 AI 治理與利益置於聯合國(UN)相關的共享框架下。定期舉辦的美中 AI 年度峰會,將是匯集兩國政府、實驗室、科學家、大學、企業及公民社會組織的良好基礎。